Prenosové cesty
Prístupové porty a uplinky 1/2,5/10 Gb/s volíme podľa skutočnej záťaže. Overujeme rýchlosti konkrétnych portov, kapacitu prepojení, moduly a možné úzke miesta. Rýchlejší internet sám nezrýchli preťažené vnútorné prepojenie.
OMADA · FUSION · OPTIKA · RÁDIO · POBOČKY
Budujeme dátové rozvody, optické a rádiové prepojenia aj riadené Wi-Fi siete. Kanceláriu, sklad, pobočku a homeoffice spojíme spoločným adresným plánom, pravidlami prístupu a centrálnym dohľadom. Návrh opierame o požadované služby, meranie a dokumentáciu, aby sieť zvládala každodennú prácu aj ďalšie rozšírenie.
Prejsť naše zadanie
01 / ARCHITEKTÚRA A PREVÁDZKOVÉ POŽIADAVKY
Najskôr určíme počet pracovísk, súbežných zariadení, aplikácie a kritické prevádzkové miesta. Iné nároky má prenos veľkých súborov, telefonovanie, skladový terminál alebo vzdialený prístup. Zohľadníme existujúce trasy, rozvádzače, napájanie aj možnosti rozšírenia.
Prístupové porty a uplinky 1/2,5/10 Gb/s volíme podľa skutočnej záťaže. Overujeme rýchlosti konkrétnych portov, kapacitu prepojení, moduly a možné úzke miesta. Rýchlejší internet sám nezrýchli preťažené vnútorné prepojenie.
Pripravíme IP plán, VLAN, DHCP, DNS a pravidlá smerovania. Určíme, ktoré služby musia fungovať pri výpadku internetu a ktoré závisia od WAN. Návrh obsahuje aj správu zariadení a prístup oprávneného správcu.
02 / ŠTRUKTÚROVANÁ KABELÁŽ A NAPÁJANIE
Vyberieme kabeláž, zásuvky a patch panely ako ucelený systém. Pri nových trasách s požiadavkou na 10 Gb/s posudzujeme Cat 6A; existujúca Cat 6 potrebuje zohľadniť dĺžku a podmienky uloženia. Riešime polomery ohybu, oddelenie od silových vedení, mechanickú ochranu a rezervu v rozvádzači.
V meracom rozsahu rozlíšime permanent link, teda pevný rozvod, a channel vrátane prepojovacích káblov. Dohodnuté výstupné meranie overí príslušné parametre a výsledky priradíme ku konkrétnym označeným zásuvkám. Kontrola priechodnosti vodičov samotná nepotvrdzuje kategóriu prenosovej trasy.
Pre AP, telefóny a ďalšie prvky overíme podporu IEEE 802.3af/at/bt na oboch stranách. Výkon jedného portu odlíšime od celkového PoE rozpočtu prepínača; počítame so stratami na vedení, rezervou a zálohovaným napájaním. Zariadenie s vyššími nárokmi môže potrebovať iný port alebo injektor. V dokumentácii zostane mapa portov, napájaných zariadení a výkonovej rezervy.
03 / OPTICKÉ TRASY A FREEBAND PREPOJE
Typ vlákna volíme podľa vzdialenosti, požadovanej rýchlosti, existujúcej infraštruktúry a rozširovania. OS2 a OM4 vyžadujú zodpovedajúce optické moduly; kontrolujeme vlnovú dĺžku, dosah, konektory, polaritu a útlmovú rezervu. Trasa zahŕňa ochranu kábla, zakončenie, zvary a označenie vlákien.
Meranie vložného útlmu preverí celkovú stratu spojenia. OTDR pomáha lokalizovať udalosti, zvary a poškodenia; tieto dva druhy merania sa dopĺňajú. Do odovzdania zaradíme dohodnuté protokoly a prehľad obsadených aj rezervných vlákien.
Pri smerovom prepoji preveríme priamu viditeľnosť, Fresnelovu zónu, prekážky, rušenie a pevnosť montáže. Výber pásma, kanála a antény prispôsobíme podmienkam lokality; EIRP a spôsob prevádzky musia rešpektovať platné pravidlá použitého pásma. Výsledok overíme obojsmernou prevádzkou a rezervou spoja. Most medzi budovami a vnútorné Wi-Fi pokrytie sú dve samostatné úlohy.
04 / RÁDIOVÝ NÁVRH A POHYB KLIENTOV
Pôdorys a materiály doplníme o počet súbežných klientov, pásma a požadované aplikácie. Sledujeme RSSI aj odstup signálu od šumu SNR, obsadenie kanálov a dostupný vysielací čas. Šírku kanála, výkon a polohu AP volíme tak, aby susedné bunky spolupracovali; najširší kanál ani maximálny výkon nemusia priniesť najlepší výsledok.
Meracie body zahŕňajú zasadacie miestnosti, regálové uličky a miesta pohybu terminálov. Pri odovzdaní preveríme aj odozvu, prenos a správanie za súbežnej záťaže. Výsledok vie odhaliť slabý uplink aj klienta, ktorý používa nevhodné pásmo.
Funkcie 802.11k/v/r nastavíme podľa podporovaných AP, kontroléra a klientov. Ich prínos overíme na konkrétnych telefónoch a termináloch; rozhodovanie klienta ovplyvňuje presun medzi AP. Pracovnú sieť, hostí a technológie oddelíme a určíme spôsob ich overovania.
05 / OMADA A FUSION: CENTRÁLNY MANAGEMENT
Omada je dlhodobou súčasťou našich riešení. Podporované brány, prepínače a AP pripojíme do kontroléra s prehľadnou štruktúrou lokalít. Správu nastavíme cez individuálne účty a roly; evidujeme konfiguráciu, udalosti, upozornenia a zálohy nastavení. Adoptovanie zariadení a konfiguračné šablóny uľahčia rozšírenie bez nezdokumentovaných rozdielov medzi pracoviskami.
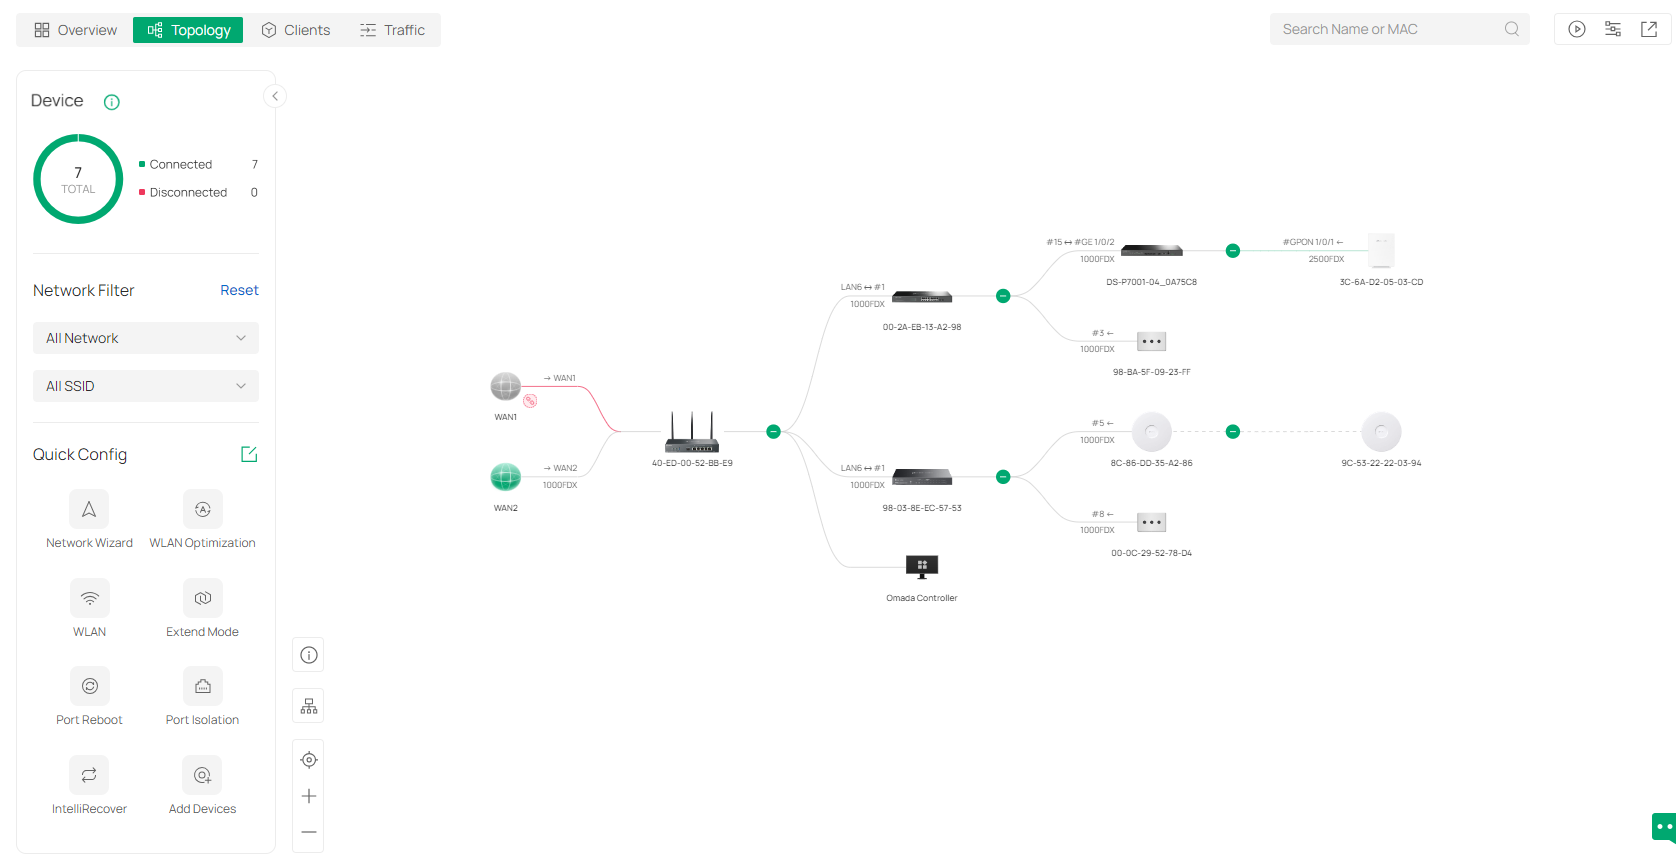
Správne nastavíme access a trunk porty, prenášané VLAN a manažment zariadení. Povolenú komunikáciu medzi segmentmi definujeme pomocou ACL a firewallu: hostia k internetu, používateľ k vybranej aplikácii, správca k správe. Kde je to vhodné, použijeme 802.1X s RADIUS na podporovaných prvkoch.
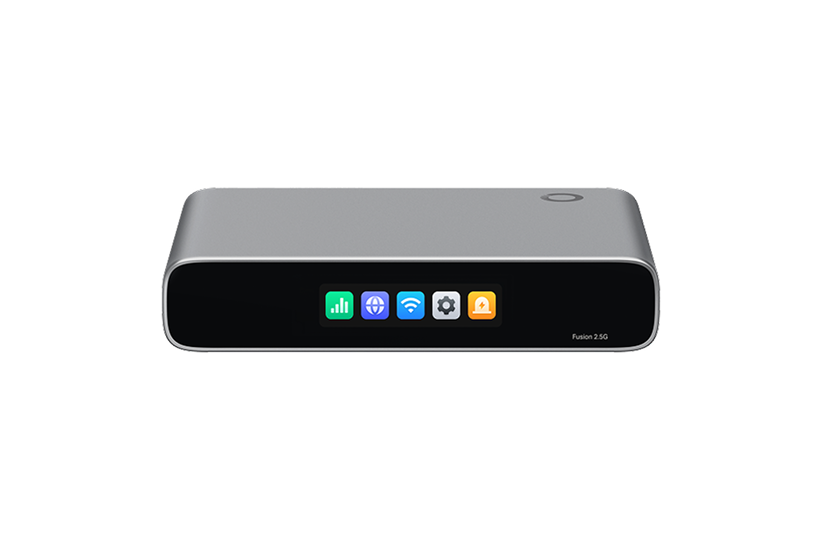
Fusion môže spojiť sieťovú bránu a kontrolér v jednom zariadení. Model vyberáme podľa výkonu pri zapnutých službách, portov, VPN, PoE a počtu spravovaných prvkov. Rozsah funkcií viažeme na konkrétny model a firmvér.
06 / VIAC LOKALÍT A RIADENÝ PRÍSTUP
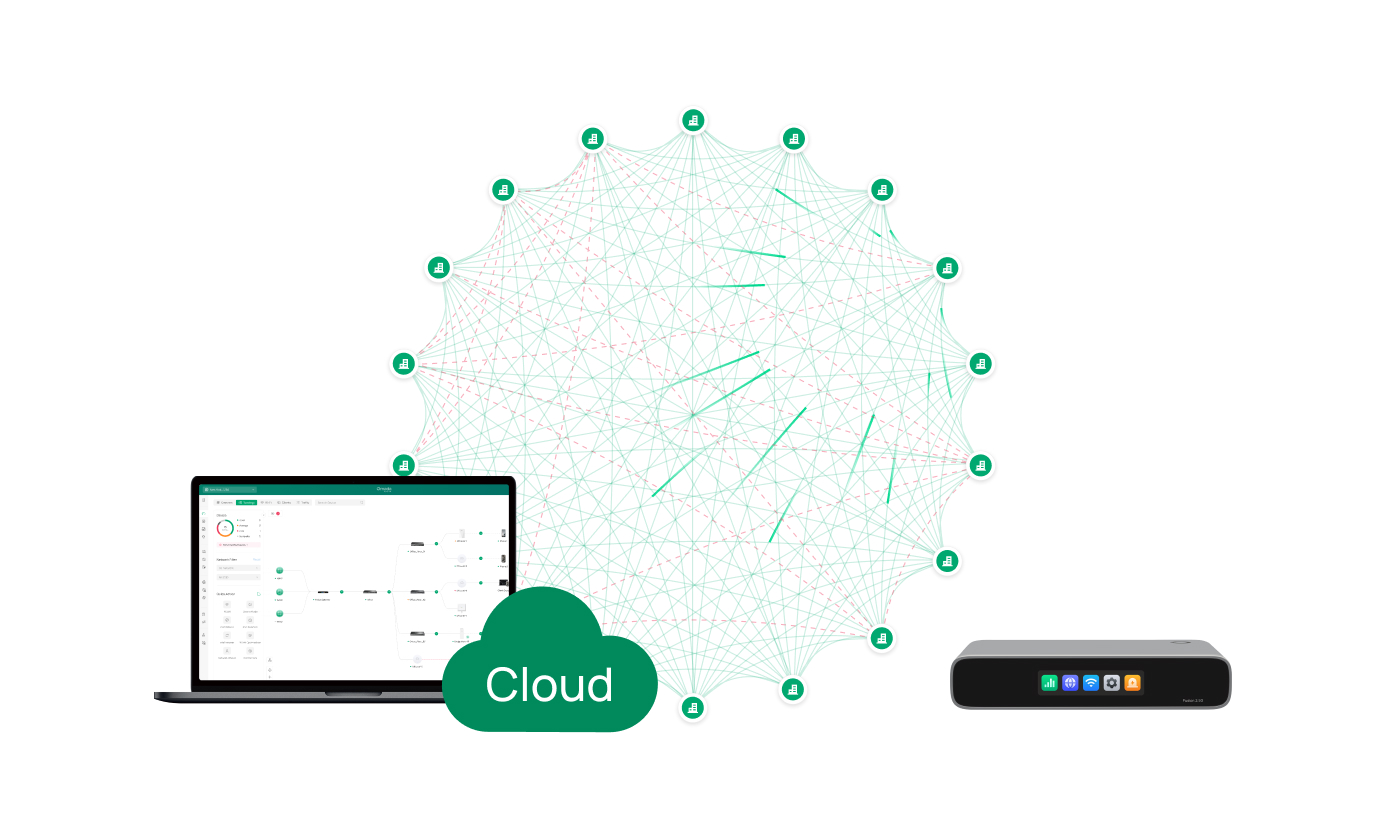
Site-to-site VPN navrhneme nad neprekrývajúcimi sa IP rozsahmi. Určíme smerované siete, povolené služby, DNS a prístupy podľa pracovnej roly. Domáce zariadenia nezískajú automaticky prístup do firemnej správcovskej siete; vzdialený používateľ dostane vyhradený spôsob pripojenia a pridelené oprávnenia.
Pre hlasové služby posúdime oneskorenie, kolísanie a straty, potom nastavíme vhodné QoS na riadených úsekoch. Priorita v LAN nenahrádza kapacitu prípojky ani riadenie vzdialenej siete operátora. Náhradná WAN vyžaduje dohodnuté správanie VPN a aplikácií; overíme výpadok, obnovenie spojenia aj návrat na hlavnú trasu.
07 / KONKRÉTNE PREVÁDZKOVÉ ZADANIA
Pracovné stanice komunikujú s určenými servermi a tlačiarňami. Hosťovská Wi-Fi má internet bez prístupu k internej správe. Testujeme povolené aj zakázané spojenia, pridelenie adries a dostupnosť služieb po opätovnom pripojení.
Terminály potrebujú stabilnú komunikáciu pri pohybe medzi regálmi. Technológie majú vlastné segmenty a prenos medzi budovami dimenzujeme na súbežnú prevádzku. Overujeme pokrytie na pracovných miestach, PoE záťaž aj využitie uplinkov.
Každá lokalita má vlastný adresný rozsah a rovnaký princíp pravidiel. VPN prenáša určené služby; správa má samostatné oprávnenia. Skúšky zahŕňajú dostupnosť aplikácií, hlasovú prevádzku a dohodnuté správanie pri výpadku prípojky.
08 / MERANIE, DOKUMENTÁCIA A PREVÁDZKA
Pred realizáciou si dohodneme rozsah a akceptačné kritériá: požadované prenosy, meracie body, dostupné služby a testy výpadku. Kontrolujeme ich na dodanej zostave a výsledky zaznamenáme. Záverečný protokol odlíši vykonané merania, prevádzkové skúšky a prípadné otvorené body.
Spoločne určíme rozsah, priority a podmienky realizácie pre kanceláriu, areál alebo viac pracovísk.
Prebrať návrh alebo rozšírenie siete ↗